
Operating Model - sozio‑technische Vertrag, der Entscheidungen dauerhaft wirksam macht
Kurze Definition
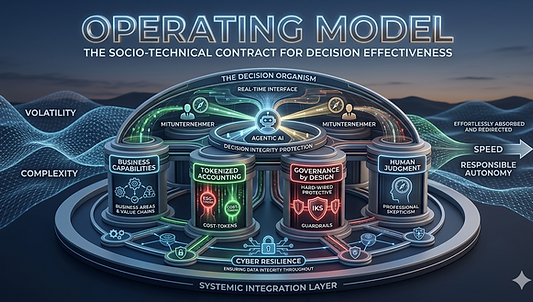
Das Operating Model beschreibt den sozio‑technischen Vertrag eines Unternehmens. Es legt verbindlich fest, wie Entscheidungsarchitektur, Business Capabilities, Governance, Technologie, Nachhaltigkeit, Cyber‑Resilienz und menschliches Urteil im operativen Alltag tatsächlich zusammenwirken.
Ein Operating Model ist weder Organigramm noch Prozesshandbuch. Es ist die institutionalisierte Praxis der Unternehmensführung. Es entscheidet darüber, ob Enterprise Architecture, Decision Resilience, Tokenized Accounting und strategische Ziele im Tagesgeschäft wirken oder durch informelle Routinen, politische Eskalationen und operative Reibung entwertet werden.
Merksatz:
Architektur schafft Möglichkeiten – das Operating Model entscheidet, ob sie Realität werden.
Executive Summary: Warum Operating Models über Zukunftsfähigkeit entscheiden
Moderne Unternehmen verfügen heute über ambitionierte Strategien, detaillierte Transformationsprogramme und leistungsfähige IT‑Landschaften. Gleichzeitig steigt das Gefühl permanenter Überforderung. Entscheidungen dauern zu lange, Risiken materialisieren sich überraschend, ESG‑Anforderungen geraten in Zielkonflikte mit operativer Realität, und Führungskräfte kompensieren strukturelle Defizite durch persönlichen Einsatz.
Der Grund liegt selten im Design. Er liegt im Betrieb.
Zwischen dem intendierten System (Systemtheorie) – bestehend aus Strategie, Enterprise Architecture, Governance‑Rahmenwerken und Technologie – und dem gelebten System – bestehend aus Meetings, Eskalationen, impliziten Machtstrukturen und ad‑hoc‑Entscheidungen – entsteht eine gefährliche Lücke. Genau diese Lücke adressiert das Operating Model.
Das Operating Model ist das Betriebssystem der Organisation. Es bestimmt, wie Entscheidungen unter realen Zeit‑, Kosten‑ und Unsicherheitsbedingungen tatsächlich getroffen werden. Es institutionalisiert Decision Resilience, macht Governance präventiv wirksam, verankert Nachhaltigkeit operativ und schützt die Integrität von Entscheidungen in einer zunehmend autonomen, digitalen Welt.
1. Warum gute Architekturen im Alltag scheitern
Enterprise Architecture beschreibt, wie ein Unternehmen strukturell funktionieren soll. Business Capabilities definieren, wo Wert entsteht. Decision Resilience beschreibt, was das System beherrschen muss. Doch ohne ein tragfähiges Operating Model bleibt all dies abstrakt.
In der Praxis dominieren häufig informelle Regeln:
Entscheidungen werden aus Angst eskaliert, Meetings ersetzen Verantwortung, Governance wird umgangen, um Geschwindigkeit zu erzeugen, und IT wird als Kostenstelle statt als Steuerungsinfrastruktur genutzt. Das formale Modell existiert, der Alltag folgt einem anderen Betriebssystem.
Ein Operating Model adressiert genau diese Diskrepanz. Es macht sichtbar, welche Regeln tatsächlich gelten, und ersetzt implizite Muster durch explizite, gestaltete Entscheidungslogiken.
Merksatz:
Organisationen scheitern nicht an falschen Konzepten, sondern an ungeklärter gelebter Praxis.
2. Operating Model als Institutionalisierung von Decision Resilience
Decision Resilience ist keine Momentaufnahme. Sie entfaltet ihre Wirkung nur dann, wenn sie dauerhaft im Betrieb verankert ist. Das Operating Model ist der Mechanismus dieser Verankerung.
Ein decision‑resilientes Operating Model stellt sicher, dass Entscheidungsfähigkeit nicht von individueller Belastbarkeit abhängt, sondern vom System getragen wird. Entscheidungen werden dort getroffen, wo Kontext vorhanden ist. Informationen sind entscheidungsfähig, nicht nur verfügbar. Governance wirkt vor der Entscheidung, nicht erst in der Prüfung. Technologie und Mensch arbeiten komplementär statt konkurrierend.
So wird Unsicherheit nicht eliminiert, aber entmachtet. Das System bleibt handlungsfähig, auch unter Druck.
3. Das sozio‑technische Fundament des Operating Models
3.1 Code & Culture – die untrennbare Einheit
Der Begriff sozio‑technisch ist der Kern des NextLevel Operating Models. Er markiert den bewussten Bruch mit der Vorstellung, man könne Unternehmen entweder technologisch modernisieren oder kulturell entwickeln. Wirkungsvolle Steuerung entsteht nur dort, wo Code und Kultur entlang derselben Entscheidungslogik wirken.
Technologie erzwingt Regeln, Kultur legitimiert Handeln. Werden beide getrennt gestaltet, entstehen Umgehung, Reibung und Vertrauensverlust. Im sozio‑technischen Operating Model sind Entscheidungsregeln zugleich technische Standards und kulturell akzeptierte Leitplanken.
Im Zentrum steht der Capability Owner. Er wird im NextLevel Operating Model zum Product Owner der Entscheidung. Seine Verantwortung endet nicht beim Output einer Fähigkeit, sondern umfasst die Integrität des gesamten Entscheidungspfades: von der Informationsbasis über Governance‑Bedingungen bis zur tatsächlichen Wirkung auf Wert, Risiko und Nachhaltigkeit.
Merksatz:
Im sozio‑technischen Operating Model ist Verantwortung kein Titel – sie ist ein gestalteter Entscheidungspfad.
3.2 Capability‑zentrierte Entscheidungslogik
Business Capabilities bilden die operative Referenzeinheit des Operating Models. Jede kritische Fähigkeit ist klar definiert, verantwortet und mit Entscheidungsrechten ausgestattet. Nicht Abteilungen oder Projekte sind Träger von Autonomie, sondern Fähigkeiten.
Jede Capability verfügt über explizite Autonomiegrenzen, Eskalationsschwellen und Wirkungskriterien. Damit wird Verantwortung konkret. Eskalation ist kein Zeichen von Unsicherheit, sondern ein bewusster Systemmechanismus bei Grenzverletzungen.
Beispiel:
Die Capability „Verifizierte Wertschöpfungskette“ entscheidet autonom über Lieferantenwechsel, solange ESG‑, Risiko‑ und Budget‑Grenzen eingehalten werden. Erst bei Überschreitung greift eine definierte Eskalationslogik – nicht politisch, sondern systemisch.
3.3 Tokenized Accounting als Wahrheits‑ und Steuerungsprotokoll
Ein Operating Model benötigt eine gemeinsame Wirklichkeitsbasis. Tokenized Accounting stellt diese bereit. Im NextLevel Operating Model existiert keine getrennte Finanz‑, ESG‑, Risiko‑ oder IT‑Wahrheit. Jede entscheidungsrelevante Information liegt als verifizierter Token vor. Kosten, CO₂‑Wirkung (CO₂‑Wirkungskette), Qualität (Qualitäts-Wirkungskette), Risiko und regulatorischer Status sind simultan sichtbar und konsistent nutzbar.
IAS 36 als operativer Beweis:
In klassischen Organisationen führt ein drohendes Impairment zu Analyse‑ und Entscheidungsstillstand. In einem tokenisierten Operating Model löst ein IAS‑36‑Impairment‑Token keinen erneuten „Ob“-Diskurs aus. Das Ob ist systemisch geklärt. Das Operating Model definiert den Übergang ins Wie der Umsetzung: Anpassung von Investitionen, Neukalibrierung betroffener Capabilities, Governance‑Reaktionen.
Merksatz:
Tokenized Accounting beendet die Diskussion über Fakten –das Operating Model organisiert die Konsequenzen.
3.4 Governance, ESG und IKS by Design
Im NextLevel Operating Model ist Governance kein nachträglicher Kontrollmechanismus, sondern eine präventive Architektur. Das Interne Kontrollsystem wird nicht dokumentiert, sondern implementiert.
Regulatorische Anforderungen, ESG‑Grenzen und Risiko‑Limits sind technische Bedingungen von Entscheidungen. Handlungen, die rechtlich oder ethisch nicht zulässig sind, sind systemisch nicht ausführbar.
Beispiel:
Eine Zahlung wird erst dann freigegeben, wenn ESG‑Tokens, Lieferketten‑Nachweise und Cyber‑Risikowerte innerhalb der definierten Toleranz liegen. Compliance ist damit kein Hindernis, sondern ein Beschleuniger verantwortbarer Entscheidungen.
Merksatz:
Gute Governance verlangsamt nicht – sie verhindert Umwege.
3.5 Cyber‑Resilienz als Schutz der Entscheidungsintegrität
Decision Integrity Protection
Cyber‑Resilienz im Operating Model schützt nicht nur Systeme, sondern Entscheidungen. Der größte Schaden eines Cyber‑Angriffs entsteht nicht durch Datenverlust, sondern durch manipulierte Entscheidungsgrundlagen.
Decision Integrity Protection bedeutet, dass jede Entscheidung – menschlich oder maschinell – nur dann wirksam wird, wenn sie entlang eines verifizierten Governance‑Pfades autorisiert ist. Ein kompromittiertes Operating Model ist ein Unternehmen, das Befehle ausführt, die nicht durch seine Governance‑Tokens legitimiert sind.
Wird dieser Pfad verletzt, schaltet das System in definierte Schutzmodi. Entscheidungsintegrität bleibt gewahrt, auch unter Angriff.
Merksatz:
Cyber‑Resilienz schützt Systeme –Decision Integrity Protection schützt Entscheidungen.
4. Agentic AI im Operating Model – Autonomie mit Verantwortung
Mit autonom agierender KI wird das Operating Model zur Sicherheits‑ und Wertschöpfungsarchitektur. Agentic AI entfaltet ihr Potenzial nur innerhalb klar definierter Entscheidungsräume.
Das Operating Model legt fest:
welche Capabilities autonom handeln dürfen,
welche Entscheidungen KI selbstständig trifft,
wo menschliches Professional Judgment zwingend vorgesehen ist.
Beispiel:
Ein KI‑Agent optimiert Preise in Echtzeit. Er agiert innerhalb definierter ESG‑, Risiko‑ und Governance‑Grenzen. Bei Ambiguität, Regelkonflikten oder Grenzverletzungen pausiert er eigenständig und übergibt an einen verantwortlichen Menschen.
Merksatz:
Autonomie ohne Architektur ist Risiko –Autonomie mit Operating Model ist Skalierung.
5. Professional Judgment und Skepticism im Alltag verankert
Das Operating Model schützt menschliche Urteilskraft, indem es sie gezielt einsetzt. Menschen greifen ein, wo Systeme an Ambiguität scheitern: bei Zielkonflikten, ethischen Abwägungen, unerwarteten Kombinationen von Effekten.
Professional Skepticism ist kein Misstrauen gegenüber dem System, sondern eine systemisch vorgesehene Prüfinstanz. Urteilsfähigkeit wird dadurch seltener, anspruchsvoller und wirksamer.
6. IT‑Infrastruktur als Entscheidungs‑Infrastruktur
Technisch basiert ein NextLevel Operating Model auf modularen, API‑fähigen Architekturen. Capabilities sind lose gekoppelt, ein Token‑Layer dient als Integrations‑ und Wahrheits‑Schicht. Blockchain‑ oder DLT‑Technologien kommen dort zum Einsatz, wo organisationsübergreifende Integrität erforderlich ist.
IT ist damit weder Selbstzweck noch reiner Service. Sie ist die Infrastruktur der Entscheidung.
7. Wirkung und Nutzen
Ein wirksames Operating Model erzeugt messbare Effekte:
schnellere und bessere Entscheidungen,
operationalisierte ESG‑Ziele,
beherrschbare Cyber‑Risiken,
sinkende Eskalationen,
Klarheit für Mitarbeitende,
Vertrauen bei Kunden und Kapitalgebern.
8. Operating Models im Wandel – von der Hierarchie zum autonomen Protokoll
Bis etwa 2010 waren Operating Models hierarchisch und statisch.Zwischen 2010 und 2025 wurden sie agiler, aber oft governance‑schwach.Ab 2025 werden Operating Models architektonisch, token‑basiert und decision‑resilient.
Ab etwa 2040 entwickeln sie sich zu autonomen Protokollen, in denen Mensch und KI in einer vertrags‑ und tokenbasierten Entscheidungsarchitektur zusammenwirken.
Merksatz:
Die Zukunft des Operating Models ist kein Organigramm –sie ist ein Protokoll für verantwortbare Autonomie.
Professional Validation: Operationalisierung globaler Standards (ACCA, CIMA, CFA, FRM)
Standard | Kernforderung | Lösung im NextLevel Operating Model |
ACCA / CIMA | Integrierte Governance & Leadership | Governance by Design: Kontrolle als Systembedingung. |
Transparenz & Faktenbasierte Bewertung | Tokenized Accounting: Simultane, unverfälschbare Wahrheit. | |
Management operationeller Risiken | Capability-Ownership: Klare Verantwortung & Eskalationslogik. |
Das NextLevel Operating Model ist kein isolierter Ansatz, sondern die bauliche Antwort auf die Kernanforderungen globaler Steuerungsstandards, so wie wir sie im Rahmen unserer Weiterbildungen nach Global-Finance-Standard implementieren. Während Institutionen wie ACCA, CIMA, CFA und FRM definieren, was eine integre Unternehmensführung auszeichnet, liefert unsere Architektur das
Wie:
ACCA & CIMA: Wir transformieren abstrakte Governance-Rahmenwerke in Governance by Design – Kontrolle wird zur Systembedingung statt zur administrativen Last.
CFA: Wir sichern die fundamentale Wertstabilität durch Tokenized Accounting, welches Informationsasymmetrien beseitigt und Management-Bias minimiert.
FRM: Wir operationalisieren das Risikomanagement durch Decision Integrity Protection. Operationelle Risiken werden nicht nur gemessen, sondern architektonisch begrenzt.
Damit wird das Operating Model zum Bindeglied, das Fachsilos auflöst und das Wissen dieser Weltstandards in eine resiliente, digitale Unternehmensführung übersetzt.
Übungscase: Die „GlobEco Solutions“ Krise
Szenario: GlobEco Solutions ist ein führender Anbieter von nachhaltigen Energiespeichern. Das Unternehmen hat ein klassisches Operating Model (funktionale Silos, hierarchische Freigaben, separates Nachhaltigkeits-Reporting).
Das Problem: Ein Großprojekt in Südostasien droht zu scheitern.
Compliance-Dilemma: Es gibt Gerüchte über Unregelmäßigkeiten bei einem Subunternehmer (ESG-Risiko).
Entscheidungsstau: Die lokale Projektleitung darf nicht allein entscheiden; der Berichtsweg in die Zentrale dauert 10 Tage.
Daten-Konflikt: Das Risk-Management warnt, aber die Finanzabteilung drängt auf den Abschluss, da die Datenbasen (Finance vs. ESG) nicht synchronisiert sind.
Die Aufgabe (ACCA-Style):
„Analysieren Sie die strukturellen Defizite im aktuellen Operating Model und entwerfen Sie eine Lösung auf Basis des Operating Models, um die Decision Resilience und die ESG-Integrität systemisch abzusichern.“
Musterlösung: Transformation zum NextLevel Operating Model
1. Analyse der Defizite (Klassisches Modell)
Information-Decision-Gap: Die Zentrale entscheidet ohne lokalen Kontext; das lokale Team hat Informationen, aber keine Macht.
Sequenzielles Reporting: ESG und Finance werden getrennt betrachtet, was zu widersprüchlichen Steuerungsimpulsen führt.
Reaktive Governance: Die Compliance-Prüfung erfolgt „post-mortem“, wenn der Schaden oft schon entstanden ist.
2. Die NextLevel-Lösung (Der sozio-technische Vertrag)
A. Capability-zentrierte Autonomie
Wir definieren die Capability „Sustainable Project Execution“. Der Capability Owner erhält explizite Entscheidungsrechte für lokale Anpassungen bis zu einem definierten Schwellenwert. Die Hierarchie wird durch architektonische Leitplanken ersetzt.
B. Tokenized Accounting & Smart Execution
Anstatt auf Berichte zu warten, nutzt GlobEco Entscheidungs-Tokens.
Jede Transaktion mit dem Subunternehmer erfordert einen validen ESG-Verifizierungs-Token.
Liegt dieser nicht vor (Integritätsverletzung), sperrt der Smart Contract automatisch weitere Zahlungen.
Die Diskussion über das „Ob“ der Sperre entfällt; das Operating Model exekutiert die Governance präventiv.
C. Decision Integrity Protection (Cyber & Data)
Durch den Schutz der Informationswahrheit wird sichergestellt, dass die Warnsignale des Subunternehmers nicht im Reporting „glattgebügelt“ werden können. Die Daten sind immutable (unveränderlich) in der Struktur verankert.
3. Ergebnis & Wirkung
Geschwindigkeit: Die Entscheidung erfolgt in Echtzeit durch das System oder den autorisierten Capability Owner vor Ort.
Verantwortbarkeit: Die ESG-Ziele sind nicht mehr verhandelbar, sondern eine harte Systembedingung.
Entlastung: Das C-Level muss nicht mehr im Mikromanagement vermitteln, da das Operating Model den Konflikt zwischen Profit und ESG architektonisch gelöst hat.
Warum diese Lösung bei ACCA/CIMA volle Punktzahl gäbe:
Integration: Sie verbindet Technologie (Tokens/AI) mit Management (Capabilities) und Ethik (ESG).
Souveränität: Sie zeigt den Übergang von „Krisenbewältigung“ (reaktiv) zu „Systemdesign“ (proaktiv).
Realismus: Sie nutzt das Operating Model als das, was es sein sollte: Ein Betriebssystem, das auch unter Stress funktioniert.
NextLevel Statement – Die Zukunft gehört den entscheidungsfähigen Organisationen
Unternehmen der Zukunft werden nicht daran gemessen, wie viele Daten sie besitzen, wie modern ihre Systeme sind oder wie perfekt ihre Prozesse dokumentiert sind. Sie werden daran gemessen, wie souverän sie entscheiden, wenn Unsicherheit zur Normalität wird.
In einer Welt, in der Märkte kippen, Technologien autonom handeln und gesellschaftliche Erwartungen sich beschleunigen, ist Stabilität keine Strategie mehr. Entscheidungsfähigkeit ist der eigentliche Rohstoff unternehmerischer Führung. Sie entsteht dort, wo Systeme Klarheit schaffen, Verantwortung tragen und Integrität erzwingen – nicht durch Kontrolle, sondern durch Gestaltung.
Das Operating Model der nächsten Generation ist kein Organigramm und kein Regelwerk. Es ist die bewusste Entscheidung, Organisationen so zu bauen, dass Menschen, Technologie und Governance gemeinsam wirken können. Es macht aus Komplexität keinen Gegner, sondern einen Gestaltungsraum. Es ersetzt Reaktion durch Voraussicht, Macht durch Verantwortung und Zufall durch Architektur.
NextLevel steht für Unternehmen, die nicht versuchen, Zukunft zu prognostizieren – sondern sie entscheidungsfähig zu machen.
Für Organisationen, die Wandel nicht überstehen wollen, sondern ihn führen.
Für Führung, die nicht ruft, sondern ermöglicht.
Die Zukunft gehört nicht den größten, nicht den schnellsten und nicht den lautesten Organisationen. Sie gehört jenen, die gelernt haben, auch unter Druck richtig zu entscheiden.
Willkommen auf dem NextLevel unternehmerischer Souveränität.
Einordnung im Gesamtzusammenhang
Dieser Beitrag vertieft einen spezifischen Aspekt eines erweiterten Accounting‑Verständnisses. Den übergeordneten konzeptionellen Rahmen bildet der Artikel „Die Architektur der Wahrheit“, der Accounting nicht als Abfolge von Buchungssätzen, sondern als Beschreibung systemischer Zustände wirtschaftlicher Realität einordnet.
FAQs – Entscheidungsfähigkeit, Operating Models und Zukunftsfähigkeit von Unternehmen
Warum scheitern Unternehmen trotz klarer Strategien in der Umsetzung?
Weil Strategie nicht an der Idee scheitert, sondern an der Entscheidungswirklichkeit. Solange Entscheidungsrechte, Informationen, Governance und Verantwortung nicht systemisch miteinander gekoppelt sind, verpufft selbst die beste Strategie im operativen Alltag. Umsetzung ist kein Umsetzungsproblem, sondern ein Architekturproblem.
Was unterscheidet ein modernes Operating Model von klassischen Organisationsmodellen?
Klassische Organisationsmodelle beschreiben Zuständigkeiten und Prozesse. Ein modernes Operating Model beschreibt, wie Entscheidungen tatsächlich zustande kommen. Es regelt nicht nur Arbeit, sondern Verantwortung, Eskalation und Handlungsfähigkeit – auch unter Unsicherheit.
Warum entstehen so viele Eskalationen im Tagesgeschäft?
Eskalationen entstehen dort, wo Unsicherheit nicht architektonisch abgefedert ist. Wenn Entscheidungsrechte unklar sind oder Informationen nicht entscheidungsfähig vorliegen, bleibt Eskalation der einzige Ausweg. Ein tragfähiges Operating Model reduziert Eskalationen, indem es Unsicherheit strukturell absorbiert.
Wie können Unternehmen gleichzeitig schneller und verantwortungsvoller entscheiden?
Indem sie Governance nicht als Kontrolle nach der Entscheidung verstehen, sondern als Leitplanke vor der Entscheidung. Wenn Regeln, ESG‑Grenzen und Risiko‑Limits systemisch eingebaut sind, gewinnen Entscheider Geschwindigkeit – weil sie nicht mehr ständig absichern müssen.
Welche Rolle spielt Technologie für nachhaltige Entscheidungsfähigkeit?
Technologie entscheidet nicht, sie ermöglicht oder verhindert Entscheidungen. Erst wenn IT‑Architektur, Datenintegrität und Governance gemeinsam gedacht werden, wird Technologie zur Infrastruktur der Entscheidung – statt zum zusätzlichen Komplexitätstreiber.
Warum fühlen sich viele Transformationen für Mitarbeitende erschöpfend an?
Weil sich Strukturen ändern, ohne dass Entscheidungslogik geklärt wird. Mitarbeitende werden in neue Prozesse gedrängt, tragen aber weiterhin alte Unsicherheiten. Klar definierte Entscheidungsräume schaffen Orientierung und reduzieren Change Fatigue nachhaltig.
Was bedeutet es, Verantwortung wirklich zu übernehmen?
Verantwortung bedeutet nicht, Aufgaben auszuführen, sondern Entscheidungen zu tragen. Sie wird erst dann lebbar, wenn Entscheidungsrechte, Informationszugang und Auswirkungen zusammenfallen. Ohne diese Kopplung bleibt Verantwortung formell, aber wirkungslos.
Wie kann Nachhaltigkeit operativ wirksam werden – jenseits von Reporting?
Indem Nachhaltigkeitsanforderungen Teil der Entscheidungslogik werden. Wenn ESG‑Kriterien systemisch in Entscheidungen eingebaut sind, müssen sie nicht mehr berichtet oder eingefordert werden – sie werden automatisch berücksichtigt, weil das System nichts anderes zulässt.
Warum ist Cyber‑Security heute auch ein Führungs‑ und Steuerungsthema?
Weil ein Cyber‑Angriff nicht nur Daten beschädigt, sondern Entscheidungen verfälschen kann. Wenn die Integrität von Entscheidungsgrundlagen nicht geschützt ist, wird Führung unmöglich. Cyber‑Resilienz bedeutet deshalb auch Schutz der Entscheidungslogik.
Welche Risiken entstehen durch autonome Systeme und KI im Unternehmen?
Autonomie ohne klare Entscheidungsgrenzen skaliert Fehler schneller als Menschen es je könnten. KI braucht definierte Leitplanken: Wo darf sie handeln, wo muss sie pausieren, und wann ist menschliches Urteil erforderlich? Diese Fragen sind Teil des Operating Models, nicht der IT‑Strategie.
Warum bleiben viele moderne IT‑Landschaften trotzdem wirkungslos?
Weil sie Systeme verbinden, aber Entscheidungen trennen. Ohne eine gemeinsame Entscheidungslogik über Capabilities, Daten und Governance entsteht zwar Integration – aber keine Steuerungsfähigkeit.
Was erwarten Kunden heute wirklich von Unternehmen?
Nicht nur Qualität oder Preis, sondern Systemzuverlässigkeit. Kunden erwarten, dass Lieferfähigkeit, Integrität und Nachhaltigkeit auch unter Stress funktionieren. Diese Erwartung erfüllt kein einzelnes Produkt, sondern nur ein entscheidungsfähiges System.
Wie verändert sich Führung in entscheidungsfähigen Organisationen?
Führung wird ruhiger und strategischer. Führungskräfte greifen seltener ein, weil das System trägt. Ihre Hauptaufgabe verschiebt sich vom Entscheiden einzelner Fälle hin zur Gestaltung der Entscheidungsarchitektur selbst.
Woran erkennt man, dass ein Unternehmen zukunftsfähig wird?
Nicht an neuen Programmen oder Schlagworten, sondern am Verhalten unter Druck. Entscheidungen werden klarer, Diskussionen sachlicher, Verantwortung selbstverständlicher. Das Unternehmen wirkt fokussiert statt hektisch.
Was ist der größte Irrtum moderner Unternehmenssteuerung?
Zu glauben, man könne Entscheidungsprobleme mit mehr Tools, mehr Meetings oder mehr Kontrolle lösen. Entscheidungsfähigkeit entsteht nicht durch Aufwand, sondern durch Struktur. Wer das versteht, baut Systeme, die auch in Unsicherheit tragen.